Zaufany główny urząd certyfikacji

Root CA (Root Certificate Authority)

Zaufany organ wydający certyfikaty (CA Root)

W programie AnoMail Premium dostępny jest domyślny urząd certyfikacji o nazwie AnoMail Root CA Free, który służy do wystawiania bezpłatnych certyfikatów poczty (S/MIME) na potrzeby wewnętrznej komunikacji w firmie. Dzięki niemu przedsiębiorstwo może w prosty sposób generować certyfikaty dla swoich pracowników bez konieczności zakupu certyfikatów od zewnętrznych dostawców takich jak Certum lub Actalis. 

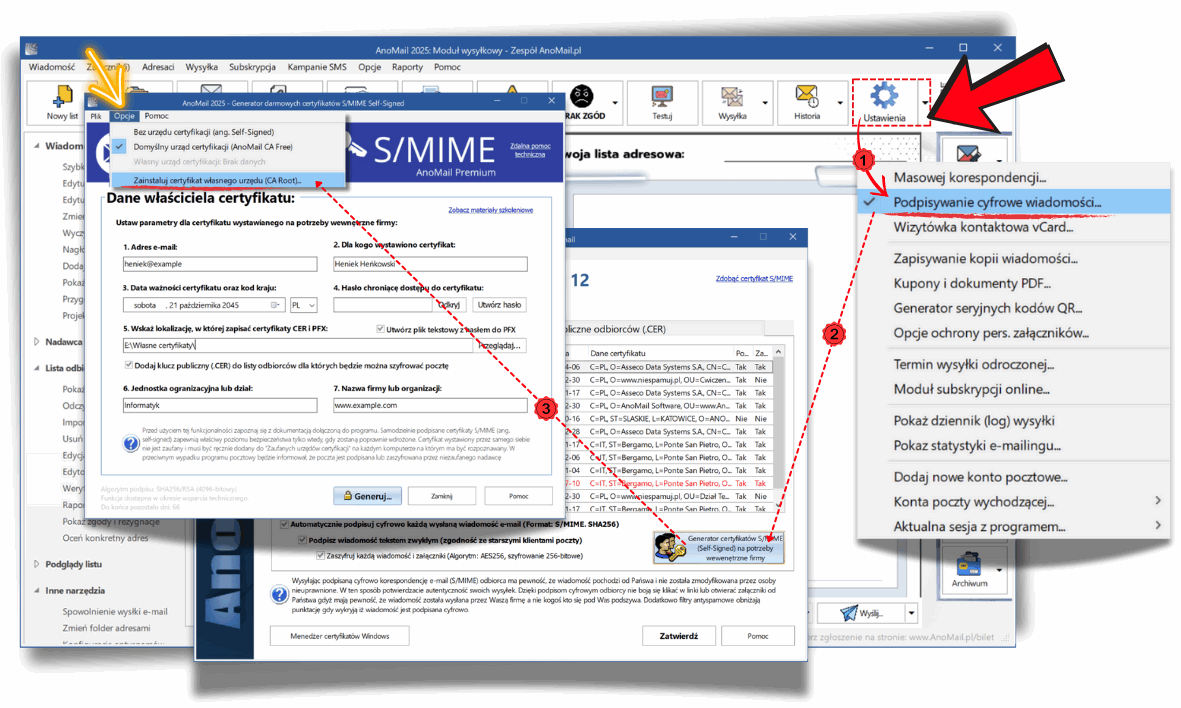
AnoMail Root CA Free zapewnia pełną kontrolę nad procesem wydawania certyfikatów, co zwiększa poziom bezpieczeństwa. Po zainstalowaniu certyfikatu CA w systemie Windows wszystkie wiadomości podpisane lub zaszyfrowane są rozpoznawane jako zaufane i bezpieczne. Dostęp do generatora po naciśnięciu przycisku Ustawienia → Podpisywanie cyfrowe wiadomości → Generator certyfikatów.

Certyfikaty S/MIME wygenerowane w AnoMail są odpowiednikami certyfikatów Individual, Organisation lub Sponsor od Actalis, czyli mogą zawierać dane użytkowników np. Imię i nazwisko oraz nazwę firmy dla której są wystawiane.

Instalacja certyfikatu z pliku pf12x
Opcje wystawiania certyfikatów poczty S/MIME w AnoMail Premium
Bezpłatne wystawianie dowolnej ilości certyfikatów
W oknie generatora darmowych certyfikatów dostępne są trzy centra autoryzacji:

  • Bez urzędu certyfikacji  czyli Self-signed S/MIME to certyfikat podpisany samodzielnie, bez udziału zewnętrznego urzędu certyfikacji. Umożliwia szyfrowanie i podpisywanie poczty, ale odbiorcy muszą ręcznie zaufać każdemu certyfikatowi S/MIME, aby wiadomości były uznane za bezpieczne. Stosujemy w przypadku wystawiania kilku certyfikatów, które mają być użyte w programie Outlook.
  • Domyślny urząd certyfikacji (AnoMail Free CA) – umożliwia wystawianie certyfikatów dla wielu pracowników lub kontrahentów. Każdy certyfikat S/MIME wystawiony dla pracownika jest poświadczony przez urząd certyfikacji AnoMail. Wystarczy w komputerze poszczególnych osób zainstalować główny klucz urzędu AnoMail Free CA i system Windows będzie traktował certyfikaty wystawione przez AnoMail tak jakby były zaufanymi certyfikatami komercyjnymi. Sprawdza się w różnych programach pocztowych np. Thunderbird, Outlook itp.
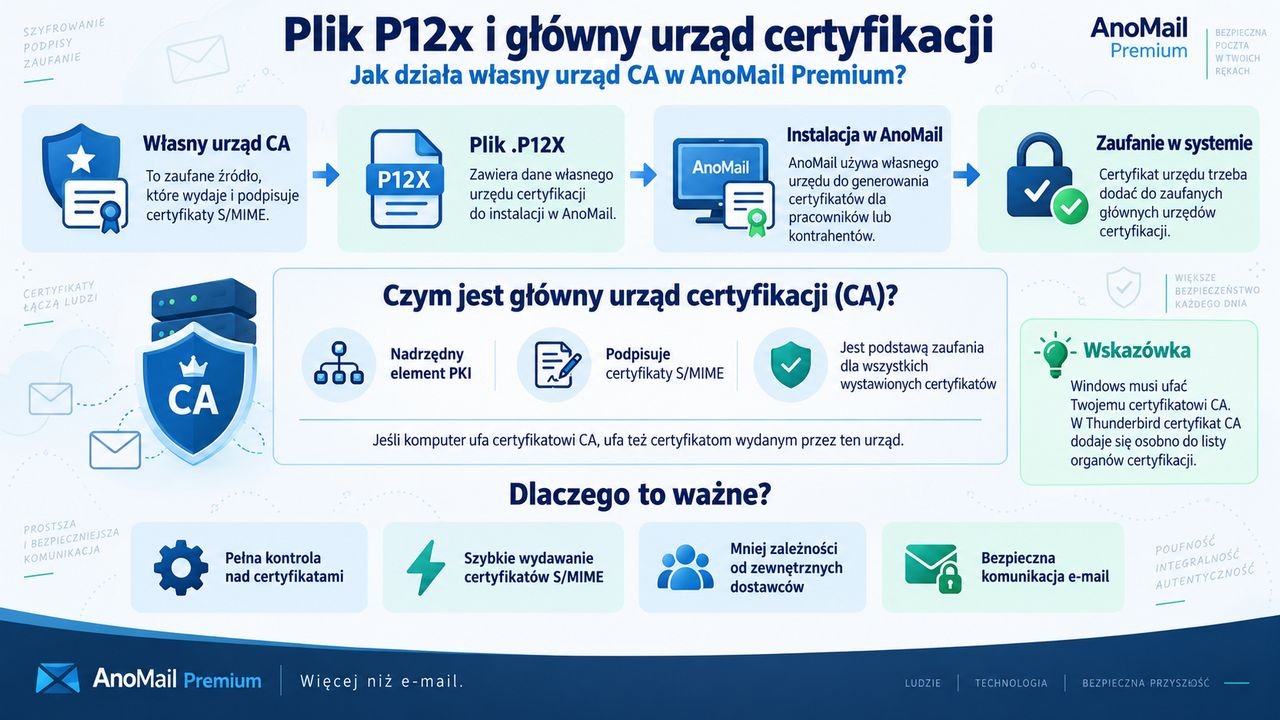
  • Własny główny urząd certyfikacji (CA Root) – podobne do powyższego ale sami Państwo generujecie certyfikat głównego urzędu certyfikacji (plik .p12x) a to pozwala Waszej firmie samodzielnie zarządzać bezpieczeństwem i zaufaniem wewnętrznej poczty elektronicznej, bez potrzeby korzystania z zewnętrznych dostawców.

Co to jest Główny urząd certyfikacji?

Root CA (Root Certificate Authority) to nadrzędne, zaufane źródło certyfikatów cyfrowych. Korzystając z AnoMail Premium możecie użyć własnego certyfikatu i używać do podpisywania i szyfrowania poczty e-mail. Chodzi o głównego wystawcę certyfikatów, któremu ufają programy pocztowe, systemy operacyjne i przeglądarki.

Główny zaufany urząd certyfikacji podpisuje certyfikaty użytkowników i dzięki temu możliwe jest potwierdzenie, że nadawca jest autentyczny, a wiadomość została podpisana lub zaszyfrowana zgodnie z zasadami zaufanego łańcucha certyfikacji. Jeśli Root CA jest uznawany za zaufany, to wszystkie certyfikaty wystawione w tym łańcuchu również są traktowane jako wiarygodne.

W AnoMail Premium dostępna jest funkcja generowania własnych certyfikatów S/MIME do użycia wewnątrz firmy. Umożliwia to stworzenie prywatnego „Root CA” oraz wydawanie certyfikatów użytkownikom w organizacji bez konieczności kupowania komercyjnych certyfikatów. Dzięki temu można bezpiecznie szyfrować i podpisywać e-maile w komunikacji wewnętrznej, zachowując pełną kontrolę nad procesem i kosztami.

Zobacz: Jak wygenerować własne certyfikaty głównego urzędu certyfikacji?

Jak zainstalować urząd CA w Windows?

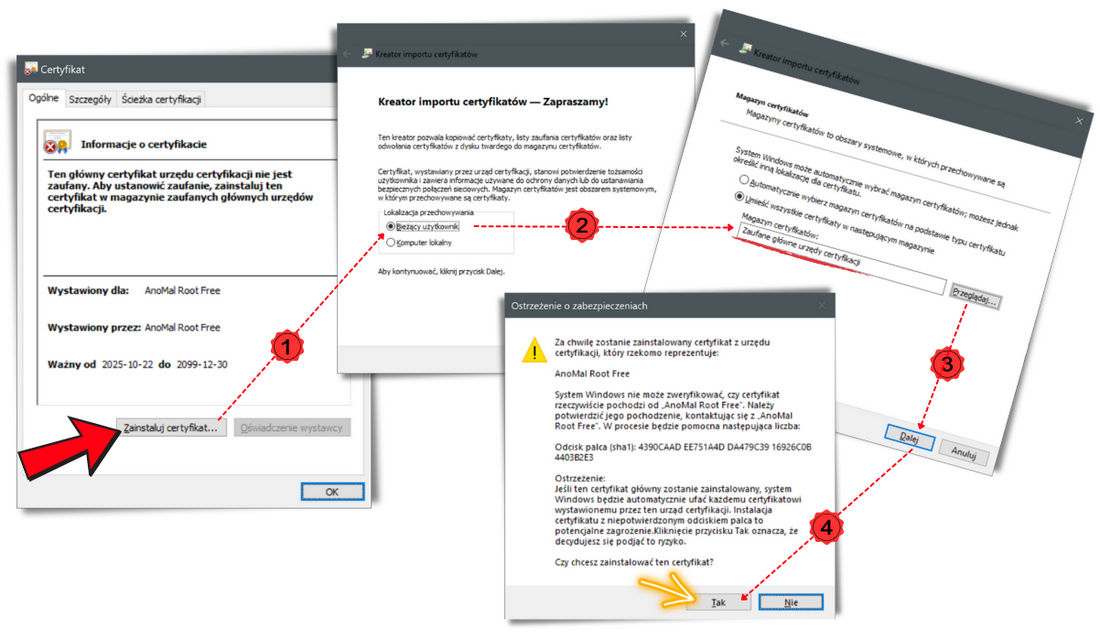
Aby korzystać z własnego urzędu certyfikacji lub certyfikatu AnoMail Root Free (odcisk palca: 4390caadee751a4dda479c3916926c0b4403b2e3) w systemie Windows, należy zainstalować go w magazynie certyfikatów o nazwie: Zaufane główne urzędy certyfikacji. Jest to niezbędne, ponieważ Windows domyślnie ufa tylko publicznym, komercyjnym urzędom certyfikacji, które są już preinstalowane w systemie. 

Aby zainstalować klucz publiczny certyfikatu (.CER) klikamy dwa razy na pliku certyfikatu np. AnoMail-Free-CA.cer i wybieramy Zainstaluj certyfikat. Certyfikat najlepiej zainstalować w „Komputer lokalny” lub „Bieżący użytkownik” gdy z komputera korzysta tylko jedna osoba. 

Czynność należy powtórzyć na wszystkich komputerach w firmie na których będziecie chcieli korzystać z szyfrowania lub podpisywania cyfrowego korespondencji e-mail.

Instalacja certyfikatu CA Root w Windows
Instalacja certyfikatu AnoMail Root CA w Windows
Odcisk palca: 4390caadee751a4dda479c3916926c0b4403b2e3
Numer seryjny: eed7b6ae85abcb9942a6b8214d039e0b
Jak zainstalować klucz publiczny urzędu w Thunderbird?

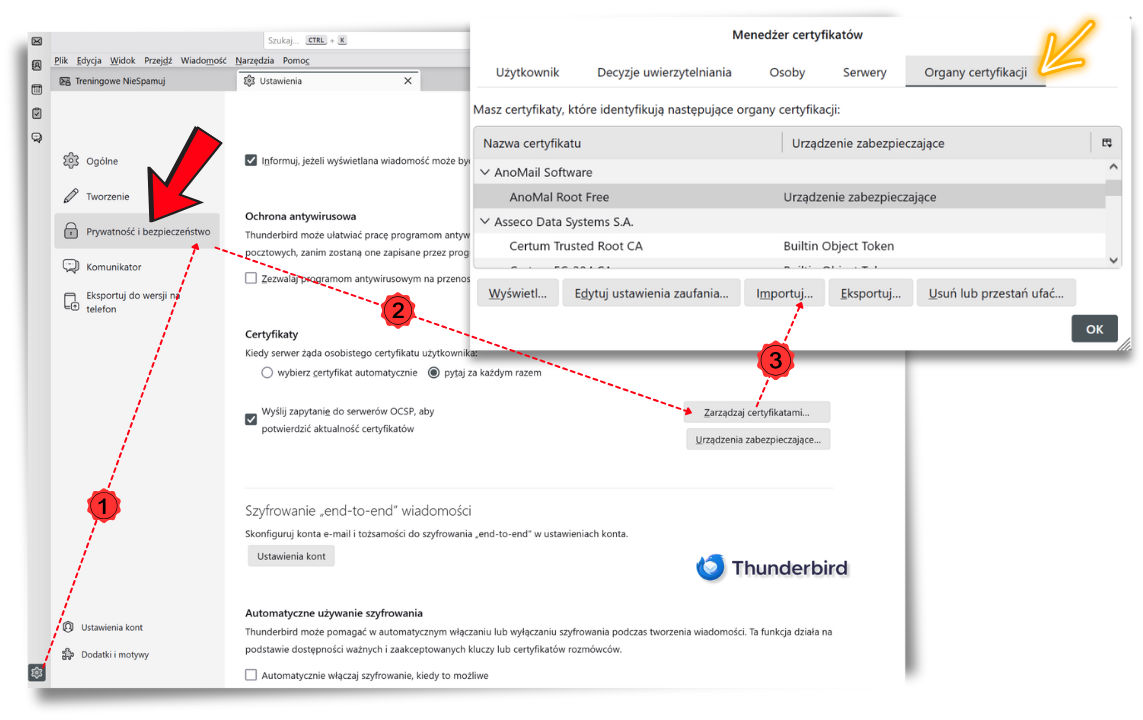
Aby korzystać z własnego urzędu certyfikacji w programie Thunderbird, należy zainstalować go w Menedżerze certyfikatów. Jest to konieczne, ponieważ Thunderbird domyślnie ufa tylko publicznym, komercyjnym urzędom certyfikacji, takim jak Actalis czy Certum, które są już wpisane na listę zaufanych. 

W przypadku certyfikatów wewnętrznych program Thunderbird nie rozpozna ich automatycznie jako bezpiecznych, dopóki użytkownik sam nie doda głównego certyfikatu CA do zaufanych, co zapewni prawidłową weryfikację podpisów i odszyfrowywanie poczty.

Aby dodać własny certyfikat urzędu do zaufanych w programie Thunderbird klikamy Ustawienia → Prywatność i bezpieczeństwo → Zarządzaj certyfikatami → Organy certyfikacji → Importuj. Następnie akceptujemy wszystkie zgody i od tej pory program Thunderbird będzie ufał wszystkim certyfikatom wystawionym przez AnoMail lub certyfikatom z Waszej firmy, w przypadku korzystania z własnego urzędu certyfikacji.

Thunderbird organy certyfikacji
Instalacja certyfikatu własnego CA w programie Thunderbird

Udostępnij klucz publiczny urzędu CA

Jeżeli zdecydujecie się wdrożyć darmowe certyfikaty w całej Waszej firmie i u Waszych kontrahentów, to klucz publiczny urzędu (plik .CER) należy umieścić na stronie internetowej firmy lub przesłać mailem, tak aby wszyscy zainteresowani szyfrowaniem poczty, mogli go zainstalować w swoim programie pocztowym (dotyczy Thunderbird) lub systemie Windows (dotyczy Outlook).

Dzięki temu darmowy certyfikat wygenerowany w AnoMail Premium, będzie traktowany tak samo jak komercyjne certyfikaty wystawione przez zaufane urzędy certyfikacji takie jak Certum, Actalis, Sectigo itp. Jeżeli ta tematyka interesuje Państwa to zapraszamy na indywidualne wdrożenia lub konsultacje z zakresu szyfrowania poczty w technologii S/MIME.

Jakie dane znajdą się na certyfikacie poczty?

Program AnoMail generuje imienne certyfikaty poczty, na których można zamieścić imię i nazwisko użytkownika oraz nazwę firmy. Na etapie generowania certyfikatu S/MIME podajecie dane podmiotu (ang. Subject) dla którego wydawany jest certyfikat czyli:

  • E (Email) – adres e-mail, do którego przypisany jest certyfikat i który służy do podpisywania oraz szyfrowania wiadomości.
  • CN (Common Name) – pełna nazwa użytkownika, często zawierająca imię i nazwisko.
  • OU (Organizational Unit) – jednostka organizacyjna, np. nazwa firmy lub adres strony internetowej.
  • C (Country) – kod kraju w formacie dwuliterowym (np. PL dla Polski), wskazujący lokalizację organizacji lub użytkownika.
Darmowy certyfikat S/MIME do Thunderbird
Jakie dane znajdują się na certyfikacie S/MIME utworzonym w AnoMail?

AnoMail Root Free do wydawania certyfikatów

Podsumowując: AnoMail Root Free to własny, wewnętrzny urząd certyfikacji (Root CA) dostępny w programie AnoMail Premium, który umożliwia firmom samodzielne wystawianie certyfikatów S/MIME dla swoich pracowników. Dzięki temu organizacja może tworzyć i zarządzać certyfikatami używanymi do podpisywania oraz szyfrowania poczty e-mail bez potrzeby korzystania z zewnętrznych dostawców. 

Certyfikaty wystawione przez AnoMail Root Free działają w obrębie firmy, zapewniając bezpieczną, szyfrowaną komunikację wewnętrzną. Wystarczy zainstalować główny certyfikat CA w systemie Windows, aby wszystkie firmowe certyfikaty były rozpoznawane jako zaufane.

Zobacz: Jak tworzyć darmowe certyfikaty poczty S/MIME?

Jak zakupić komercyjny certyfikat S/MIME od Actalis?

Inne zagadnienia dotyczące wysyłek e-mail